

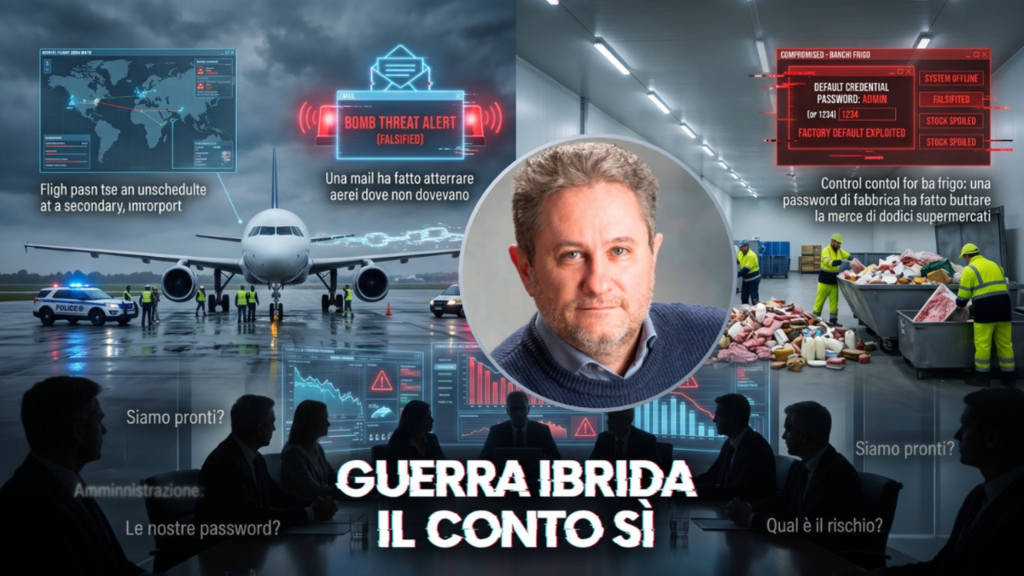
Un volo Wizz Air partito da Malpensa per Varsavia è atterrato a Vienna. Un Dublino-Roma è finito in Francia. Alla fine di quel 5 novembre gli aerei coinvolti in Europa erano 27, almeno sette da o per l'Italia, e qualche caccia militare si è alzato per scortarli. Di bombe, nemmeno l'ombra. Ma quanto è costata quella mattinata?
Tutto è partito alle 6.44 con una mail in italiano (scritta con un tono da traduttore automatico) arrivata agli uffici degli scali di Fiumicino e Malpensa. La firma è quella dei «Combattenti dello Stato maschile», sigla che rimanda a un movimento ultranazionalista russo, peraltro bandito proprio in Russia. Parrebbe esserci la Russia dietro, ma al momento nessuna conferma. Il ministro Tajani l'ha chiamata guerra ibrida, e tra gli investigatori circola l'ipotesi di un «test coordinato» per misurare quanto ci mettiamo a reagire.
Chi attacca ha speso il costo di una casella di posta. Chi difende ha pagato carburante, equipaggi, ore di ritardo, coincidenze perse, caccia in volo. Le scuole lo sanno già. Il 19 ottobre un centinaio di istituti sono stati evacuati, il 2 novembre le mail sono arrivate a 271. La guerra ibrida funziona così, resta sotto la soglia del conflitto e lascia che sia la nostra reazione a fare il danno.
E che c'entra la mia azienda? Non gestisco un aeroporto. Sbagliato.
Il 2 novembre, alle quattro del mattino, qualcuno è entrato nei sistemi di refrigerazione di almeno dodici supermercati Coop tra Catania, Palermo e Ragusa e ha alterato a distanza le temperature dei banchi frigo. Merce da buttare. Negli stessi giorni gli attacchi toccavano Francia, Paesi Bassi, Belgio, Irlanda, Lussemburgo, Lettonia, Finlandia e Svezia, e a Palazzo Chigi si riuniva d'urgenza il vertice con Mantovano, l'ACN e i direttori di AISE e AISI. Sulla rivendicazione circola un video in arabo «per i bambini di Gaza», e alcuni analisti tirano in ballo gruppi legati all'Iran. Anche qui, nessuna conferma.
Le cause, invece, sono note e un po' deprimenti. Pannelli di amministrazione raggiungibili da internet, password di fabbrica mai cambiate, nessuna autenticazione a più fattori, controller fuori produzione che non ricevono più aggiornamenti.
Il frigorifero, però, è la versione gentile della storia. Un mio cliente stava lavorando un pezzo al tornio quando, attraverso la rete di assistenza remota, è arrivato il comando di reboot del PLC. In quel momento la macchina stava solo posizionando gli assi e il mandrino era fermo. Con il mandrino in rotazione il comando poteva spaccarlo e, peggio, mettere in pericolo gli operatori che lavoravano alla macchina. La porta era la stessa dei supermercati, la teleassistenza del fornitore.
Cosa può fare un'azienda, allora? Io comincerei dall'inventario di tutto quello che è collegato in rete e non è un computer (celle frigo, compressori, PLC, impianti di climatizzazione, telecamere, gruppi di continuità, ascensori). Poi verificherei che nessuno di questi pannelli sia visibile da internet, perché chi attacca lo controlla in pochi minuti. Le password di fabbrica vanno cambiate. Sembra banale. Lo è, ed è proprio quello che non si fa. La teleassistenza va portata dentro il perimetro, con accessi dedicati, autenticazione a più fattori e sessioni aperte solo quando servono. Il manutentore è un pezzo della vostra rete, e il contratto lo deve dire.
La rete di produzione va separata da quella degli uffici, e la sostituzione dei controller non più supportati va messa a budget adesso (non si fa in una settimana). Serve anche una procedura per le minacce false, che stabilisca chi decide l'evacuazione, in quanti minuti, chi verifica e chi parla con l'esterno. Una procedura mai provata con un'esercitazione a tavolino, però, vale poco più del foglio su cui è scritta.
C'è poi un'opportunità che non vorrei passasse inosservata. Il canale della teleassistenza è cifrato con gli algoritmi di oggi, e come abbiamo visto parlando delle chiavi di cifratura, quasi nessuna azienda sa dove siano le sue. Chi rifà adesso gli accessi remoti può scegliere soluzioni già pronte per la crittografia post-quantistica, con gli standard ML-KEM e ML-DSA pubblicati dal NIST nell'agosto 2024 e la tabella di marcia europea che chiede di proteggere le infrastrutture ad alto rischio entro il 2030. Si paga una volta sola invece di due, e qui l'Europa ha ricerca e aziende per non dover comprare anche questo da fuori.
Detto questo, un'azienda da sola contro uno Stato non vince. Mi aspetto dal governo e da Bruxelles quello che finora è arrivato a pezzi. Attribuzioni pubbliche fatte insieme dai Paesi europei, sanzioni vere, indicatori di attacco condivisi in ore e non in settimane fra l'ACN e le agenzie degli altri Paesi, incentivi per le PMI della filiera alimentare che devono cambiare impianti di dieci anni fa. Oggi ogni Paese conta i propri frigoriferi.
Poi c'è la sovranità digitale, parola che ai convegni piace molto. Il 3 giugno la Commissione ha proposto il Cloud and AI Development Act, con quattro livelli per misurare quanto è «sovrano» un servizio cloud. Oggi il cloud e l'intelligenza artificiale li compriamo dagli Stati Uniti, buona parte dell'elettronica connessa arriva dalla Cina, lo sviluppo software lo affidiamo spesso in outsourcing in India. E con la Russia abbiamo già imparato, con il gas, cosa vuol dire dipendere da un solo fornitore per una risorsa strategica. Chi oggi firma un contratto di teleassistenza sceglie anche da chi dipenderà fra cinque anni.
Al prossimo consiglio di amministrazione provate a chiedere chi può collegarsi da remoto ai vostri impianti. Se la risposta arriva in meno di un minuto, siete messi meglio di molti.
Per maggiori informazioni:
Sito web: www.seccomarco.com


 SU