

Provate a fare una domanda semplice al responsabile informatico della vostra azienda: quali algoritmi di crittografia stiamo usando, e in quali sistemi? Nella grande maggioranza dei casi la risposta non arriva. Anche un responsabile competente può non saperlo, perché fino a ieri quella domanda non se la poneva nessuno. La crittografia è sempre stata una di quelle cose che funzionano da sole, invisibili, incorporate nei prodotti che compriamo: nessuno chiede al fornitore del gestionale quale algoritmo usi per proteggere la connessione, così come nessuno chiede al costruttore di un ascensore di quale lega sia fatto il cavo. Adesso sono i governi a fare quella domanda.
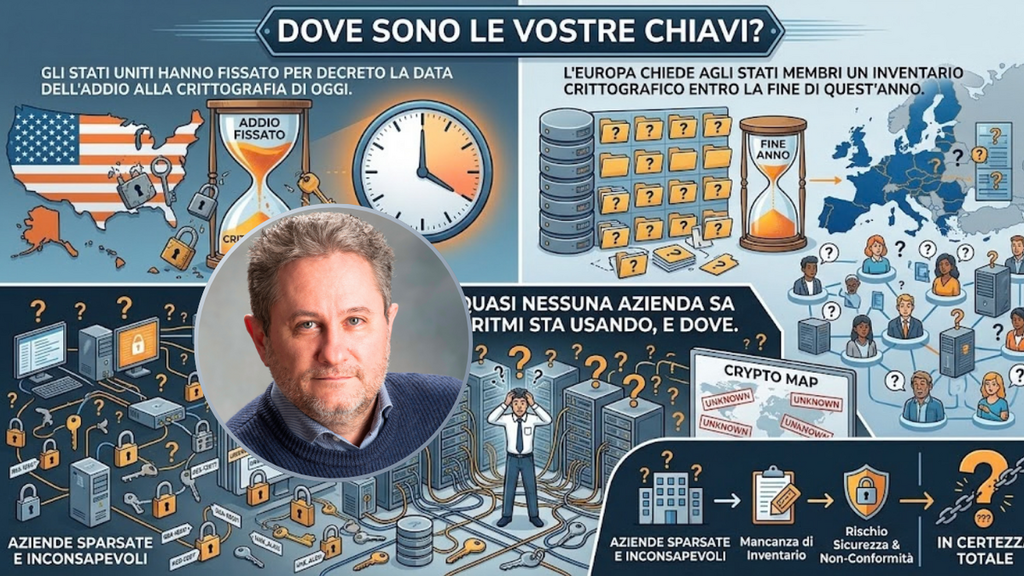
Il 22 giugno 2026 gli Stati Uniti hanno firmato l'executive order 14412, intitolato Securing the Nation Against Advanced Cryptographic Attacks. Il documento contiene un calendario preciso. Entro luglio 2026 ogni agenzia federale doveva nominare un responsabile della migrazione verso la crittografia post-quantistica. Entro settembre 2026 le agenzie devono presentare il proprio piano. Entro il 31 dicembre 2030 i sistemi più critici devono aver abbandonato gli algoritmi attuali per lo scambio delle chiavi, ed entro il 31 dicembre 2031 devono averlo fatto anche per le firme digitali e per l'autenticazione.
Una disposizione del provvedimento riguarda anche le imprese: l'obbligo si estende dalle agenzie pubbliche ai fornitori. Chi vuole continuare a vendere allo Stato americano dovrà dimostrare di essersi adeguato agli standard post-quantistici del NIST entro il 2030. Attraverso le catene di fornitura di mezzo mondo, una decisione presa a Washington arriva così fino a imprese che con il governo americano non hanno mai parlato direttamente.
Le scadenze europee
Anche l'Europa ha il suo calendario. La Commissione europea ha definito una tabella di marcia coordinata che chiede agli Stati membri di pubblicare le proprie strategie nazionali e di avviare gli inventari crittografici entro la fine del 2026, di completare la transizione delle infrastrutture critiche per gli usi ad alto rischio entro la fine del 2030 e di concludere la migrazione entro la fine del 2035. Il provvedimento che rende vincolanti questi passaggi è atteso in adozione tra la fine di quest'anno e l'inizio del prossimo, nell'ambito della direttiva NIS2.
La stessa direttiva che sta già impegnando le imprese italiane in vista della scadenza del 31 ottobre diventerà, nei prossimi anni, anche lo strumento attraverso cui la migrazione post-quantistica entrerà negli obblighi aziendali. Chi oggi sta sistemando backup, autenticazione e gestione degli incidenti si troverà domani una voce in più nella lista.
È il problema principale, e anche il più sottovalutato. Sostituire un algoritmo di crittografia con uno nuovo è, tecnicamente, un lavoro noioso ma risolvibile: gli standard ci sono, i prodotti stanno arrivando, i fornitori si stanno attrezzando. La difficoltà è sapere dove intervenire. Le analisi di settore più recenti indicano che la maggior parte delle organizzazioni non è in grado di produrre, se richiesto, un inventario dei propri sistemi crittografici.
Basta scorrere l'elenco degli strumenti che usano la crittografia dentro un'azienda normale, anche piccola. I certificati dei siti web e dei portali. Le connessioni VPN con cui i dipendenti lavorano da casa. I collegamenti tra il gestionale e la banca. Le firme digitali utilizzate per contratti e fatture. I backup cifrati, che restano leggibili solo se la chiave esiste ancora. Le credenziali salvate dentro le applicazioni. I badge di accesso. Il firmware dei macchinari di produzione, che spesso nessuno aggiorna da anni perché continuano a funzionare. I sistemi di telecontrollo. Gli aggiornamenti software, che il computer accetta proprio perché firmati digitalmente.
Ognuno di questi strumenti usa crittografia. Quasi nessuno è annotato in un elenco unico. Finché quell'elenco non esiste, nessun piano di migrazione è realistico, perché non si sa nemmeno quanti sistemi ci siano da migrare.
Il calendario
- 22 giugno 2026: gli Stati Uniti firmano l'executive order 14412.
- Settembre 2026: le agenzie federali americane presentano i piani di migrazione.
- Fine 2026: gli Stati membri UE pubblicano le strategie nazionali e avviano gli inventari crittografici.
- 31 dicembre 2030: negli USA i sistemi critici e i fornitori devono essere conformi agli standard NIST.
- Fine 2030: in UE le infrastrutture critiche completano la transizione per gli usi ad alto rischio.
- 31 dicembre 2031: negli USA migrate anche le firme digitali e l'autenticazione.
- Fine 2035: in UE la migrazione va completata ovunque.
Perché occorre muoversi adesso
È la domanda che mi viene fatta più spesso. Nessuno oggi possiede un computer quantistico capace di rompere la crittografia che protegge le nostre comunicazioni. Ma abbiamo già visto, in queste pagine, perché aspettare è la strategia peggiore: i dati cifrati vengono rubati oggi e conservati per essere decifrati domani. Un contratto, un progetto industriale, una ricetta di lavorazione, un elenco clienti sottratti adesso restano preziosi anche fra otto anni. E la migrazione, in ogni caso, richiede un lavoro che negli ambienti industriali complessi si misura in anni, non in mesi. Le scadenze del 2030 e del 2035 tengono conto del tempo necessario per completarlo.
Gli algoritmi destinati a sostituire quelli attuali sono già standard pubblicati, selezionati attraverso un confronto internazionale durato anni e aperto all'esame di chiunque volesse provare a violarli. I loro nomi cominciano a comparire nella documentazione dei prodotti, e i grandi fornitori di software e di servizi cloud hanno iniziato ad attivarli per impostazione predefinita, spesso senza che l'utente se ne accorga.
L'approccio più diffuso in questa fase di passaggio si chiama ibrido: si usano insieme l'algoritmo classico e quello nuovo, così che la protezione regga anche se uno dei due dovesse rivelarsi debole. È una scelta prudente e costa poco, perché non impone di affidarsi interamente alla tecnologia più recente. Per un'impresa, dunque, il compito è meno impegnativo di quanto il tema possa far pensare: non dovrete inventare nulla e nella maggior parte dei casi non dovrete nemmeno programmare nulla. Dovrete però sapere che cosa avete e chiederlo a chi ve lo vende.
Cosa significa per Biella
Il Biellese vive di forniture: tessuti per i grandi marchi della moda internazionale, componenti e lavorazioni meccaniche di precisione per gruppi industriali più grandi, servizi per aziende che a loro volta servono committenti globali. In questa posizione, gli obblighi degli altri diventano, prima o poi, requisiti dei propri contratti.
La dinamica è già nota a chi ha vissuto l'arrivo della NIS2: le grandi aziende, obbligate a mettere in sicurezza la propria catena di fornitura, hanno cominciato a inviare ai fornitori questionari sempre più dettagliati. Con la crittografia post-quantistica succederà la stessa cosa. Possiamo già immaginare da quali settori arriveranno le prime domande: difesa e aerospazio, poi bancario e assicurativo, poi tutti gli altri. Per un'azienda biellese che fornisce un gruppo tedesco o francese, o che lavora nell'indotto dell'aerospazio piemontese, non avere una risposta pronta può significare un rallentamento della fornitura.
Il primo passo costa poco e non richiede di comprare nulla. Consiste nel censire dove la crittografia viene usata in azienda: quali sistemi, quali algoritmi, quali certificati, con quali scadenze, gestiti da chi. È un lavoro che una PMI può avviare adesso, con le proprie persone o con un supporto esterno contenuto, e che produce da subito un beneficio indipendente dal quantistico: quasi sempre emergono certificati scaduti, algoritmi obsoleti che nessuno sapeva fossero ancora in uso, sistemi non aggiornati da anni. Sono vulnerabilità già presenti, senza bisogno di aspettare il Q-Day.
Le imprese più strutturate possono anche chiedere ai propri fornitori software quale sia il loro piano di migrazione, mettendolo per iscritto nei contratti in rinnovo. La richiesta ha un costo pari a zero e affida a chi scrive il software il compito di pianificarne l'adeguamento.
Per proteggere i propri sistemi occorre prima conoscerli. Il primo lavoro da fare, per la migrazione post-quantistica, è compilare un inventario.


 SU